Повідомлення про борг за світло, оформлене нібито від Міненерго, може бути спробою викрасти банківські дані. Про такий сценарій попередила Кіберполіція: шахраї копіюють логотипи та вигляд офіційних листів і вимагають термінової оплати.
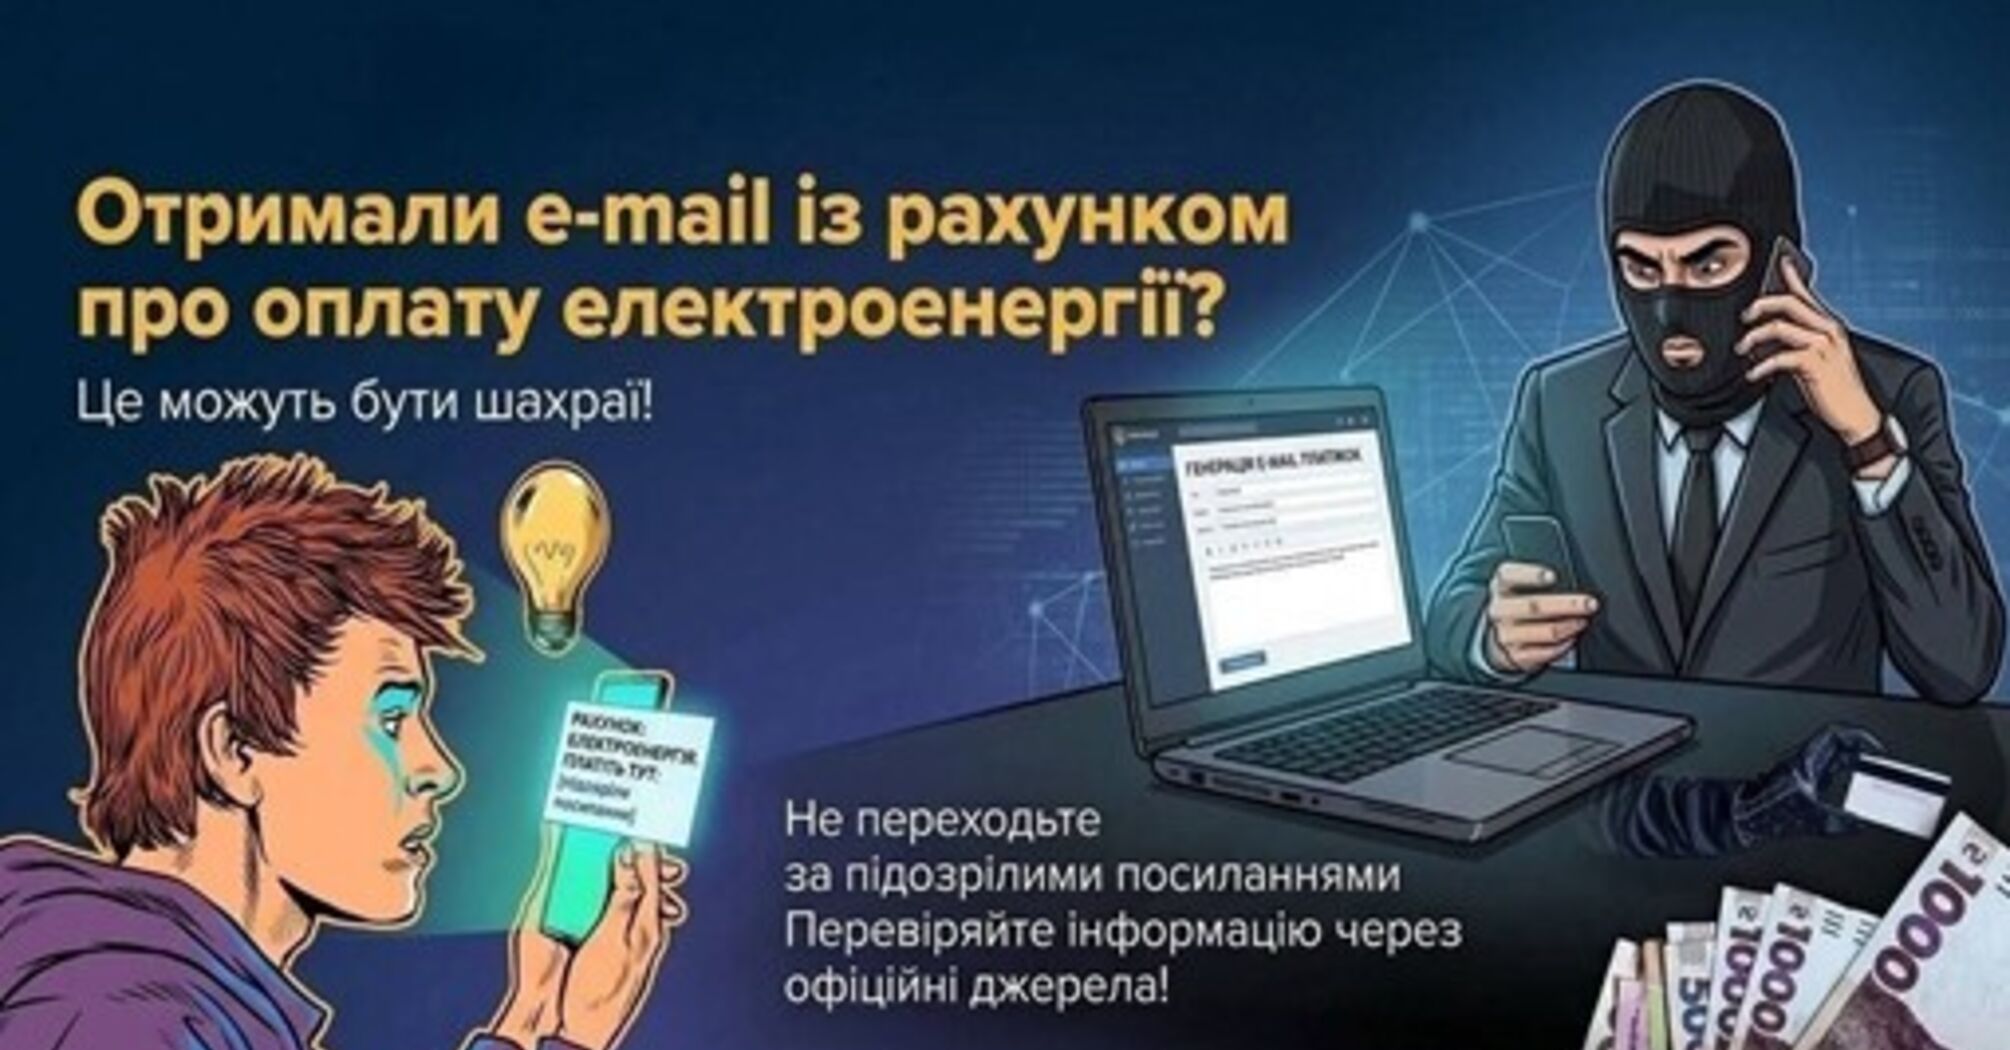
Посилання з повідомлення може вести на фішинговий сайт для збору карткових реквізитів, паролів, кодів підтвердження та персональних даних. Також під виглядом рахунка, за попередженням, можуть поширювати шкідливе програмне забезпечення.
Кіберполіція наголошує, що Міненерго не виставляє споживачам рахунків і не збирає комунальні платежі — це роблять безпосередні постачальники. Перевіряти борг вона радить самостійно в офіційному кабінеті чи застосунку постачальника, не відкриваючи підозрілих посилань і не передаючи коди з SMS.
Якщо реквізити вже введені або гроші зникли, правоохоронці рекомендують якнайшвидше звернутися до банку для блокування платіжних інструментів і повідомити Кіберполіцію офіційними каналами. Це переказ порад із вихідного повідомлення.